Потопаєте в таблицях?

GRC-платформа Kordon заощаджує вам години, скорочує час аудитів на 80% і підтримує злагоджену роботу вашої команди. Таблиці не призначені для GRC — Kordon призначений.

Виконайте роботу один раз для ISO 27001, SOC 2, NIS2, DORA, E-ITS, NIST CSF, Cyber Essentials, TISAX, ISO 9001

і використовуйте її результати для сотень інших стандартів і вимог. Переглянути всі стандарти

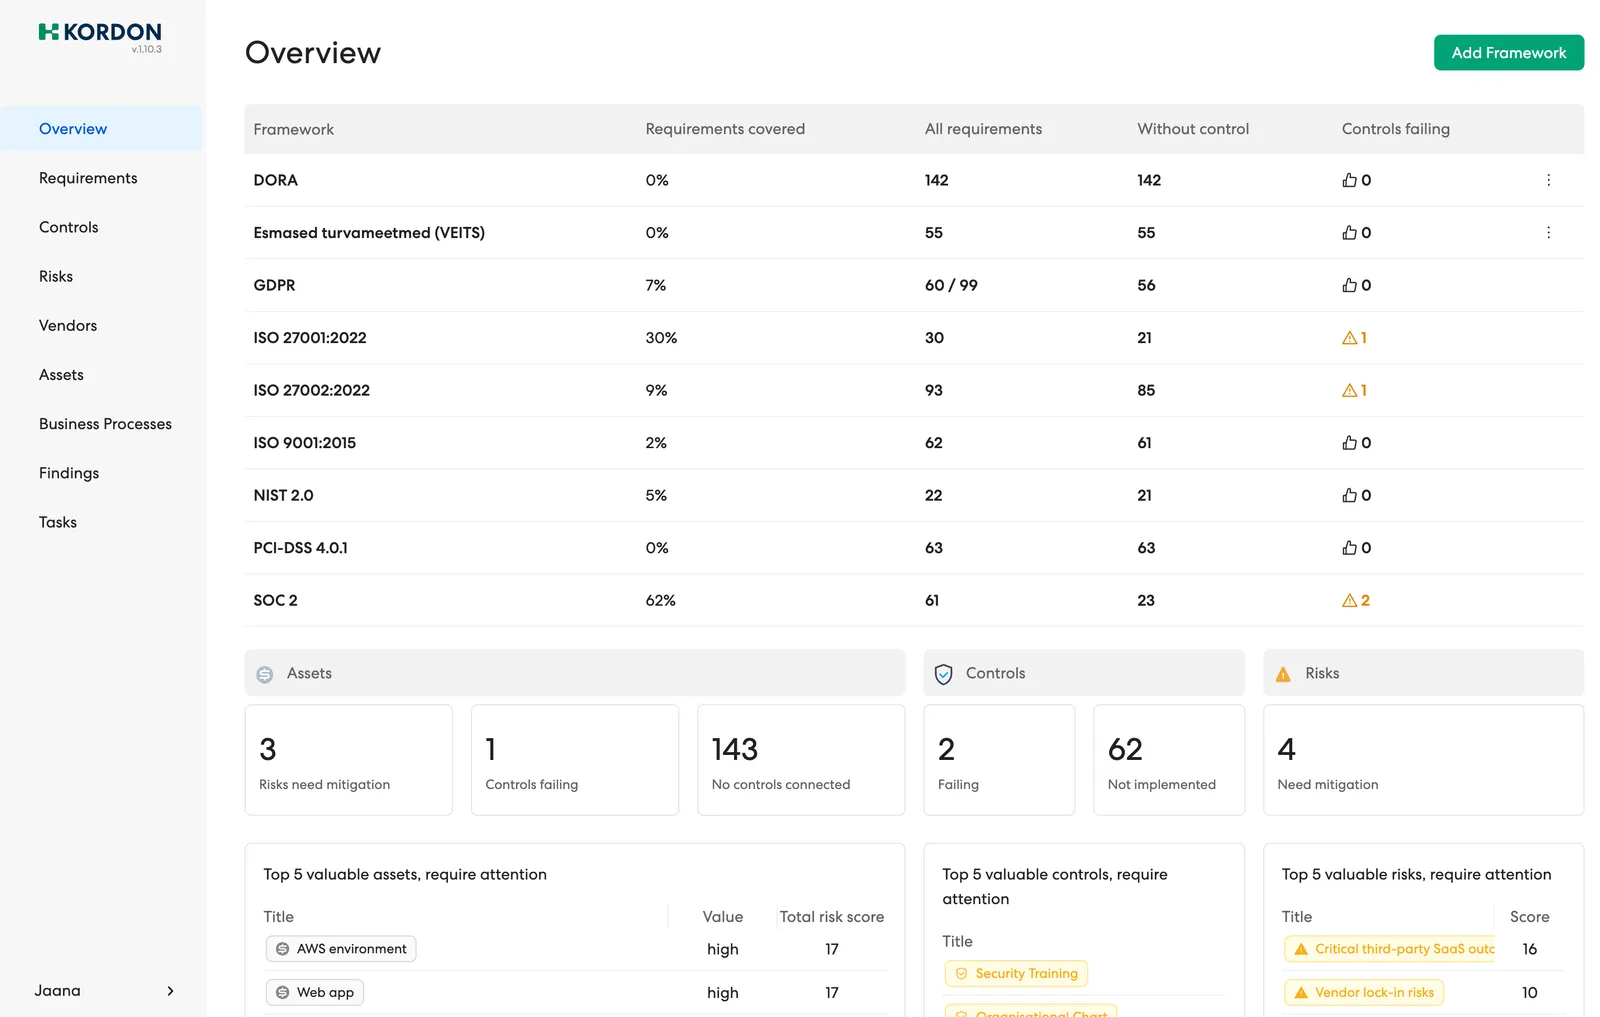
Огляд дашборду Kordon

Нам довіряють

Основні проблеми

Таблиці не призначені для GRC. Kordon призначений.

  1. Аудити займають надто багато часу

    Збір доказів вручну створює непотрібне навантаження перед кожним аудитом.

  2. Нема загальної картини

    Важко бачити, як заходи безпеки, ризики та системи відповідності пов'язані між командами.

  3. Постійне переслідування

    Команди витрачають час на нагадування, замість того щоб покращувати реальний стан безпеки.

Чому Kordon

Відчуйте переваги GRC-платформи Kordon

З Kordon ви не просто ставите галочки — ви будуєте надійну програму безпеки з щоденною видимістю того, де ваша компанія стоїть насправді.

  • Прощавай, хаос Excel

    Централізуйте всю програму безпеки в одній інтуїтивній платформі, усуваючи потребу в розрізнених таблицях і метушні в останній момент.

  • Загальна картина

    Отримуйте в реальному часі уявлення про те, наскільки ваша програма безпеки охоплює вимоги систем відповідності, і дізнавайтеся, яка наступна дія матиме найбільший вплив.

  • Зосередьтесь на реальній безпеці, а не на рутині

    Звільніть час вашої команди для стратегічних покращень, а не адміністративних завдань.

  • Автоматизація для економії часу

    Скоротіть навантаження на відповідність до 80% завдяки автоматичному збору доказів і управлінню завданнями.

  • Швидші аудити

    Аудитори з правами лише для перегляду можуть отримати все необхідне безпосередньо з платформи. Більше жодного обміну документами.

  • Проактивна відповідність

    Перейдіть від реактивної підготовки до аудитів до безперервної відповідності з автоматичним збором доказів.

Готові, коли ви готові

Виведіть вашу GRC-програму на новий рівень

Спробуйте Kordon безплатно
Функції

Все, що потребує ваша СУІБ для реальної роботи

Платформа

Побудована для операційного управління

  • Автоматичний збір доказів

    Скоротіть навантаження на відповідність до 80% завдяки автоматичним призначенням завдань і нагадуванням.

  • Потужний API

    Розширюйте можливості Kordon за допомогою потужного API. Автоматизуйте процеси ще більше, інтегруючи Kordon з вашими системами.

  • Розширені дозволи

    Завдяки гнучкій системі видимості та дозволів кожен може бачити і робити саме те, що потрібно — не більше і не менше.

  • Локальне розгортання та хмара

    Ви можете безпечно розгорнути Kordon у власній інфраструктурі замість нашої хмари. Зберігайте повний контроль над своїми даними, використовуючи всі потужні функції нашої локальної GRC-платформи.

Охоплення систем відповідності

Працює з сотнями систем відповідності

Якщо ви можете записати це як перелік вимог, ви можете вести це в Kordon. ISO 27001, DORA або ваша власна система вимог.

Переглянути більше підтримуваних систем
  • Сертифікації та атестації

    Аудит проводить третя сторона

    • ISO 27001
    • SOC 2
    • TISAX
    • Cyber Essentials
    • PCI DSS 4.0
    • ISO 9001
    • ISO 27701
    • ISO 14001
    • SOC 3
    • BSI C5
    • FedRAMP
    • SecNumCloud
    • HDS
    • ENS
    • та інші
  • Закони та нормативні акти

    Контролює регулятор

    • GDPR
    • NIS2
    • DORA
    • Cyber Resilience Act
    • HIPAA
    • SOX
    • UK GDPR
    • KRITIS
    • CCPA / CPRA
    • NYDFS Part 500
    • APRA CPS 234
    • FCA / PRA operational resilience
    • та інші
  • Каталоги контролів і базові рівні

    Звідси беруться ваші контролі

    • NIST CSF 2.0
    • ISO 27002
    • CIS Controls
    • BSI IT-Grundschutz
    • Essential Eight
    • E-ITS
    • NIST SP 800-53
    • NIST SP 800-171 / CMMC
    • ACSC ISM
    • NCSC CAF
    • Framework Nazionale Cybersecurity
    • та інші
  • Ваші власні

    Усе, що можна розбити на вимоги

    • Внутрішні політики
    • Вимоги клієнтів
    • Договірні зобов'язання
    • Будь-який набір вимог, який ви визначите
Клієнти

Що кажуть про роботу з нами

Kordon став для нас справжнім проривом — ми об'єднали ISO 9001 та ISO 27001 в одній системі. Це спростило відповідність вимогам і посилило управління ризиками: тепер ми ефективніше їх виявляємо та усуваємо, а наші процеси безпеки та якості отримали реальну додаткову цінність.

Ми знали, що досягти відповідності SOC 2 — це великий крок, але Kordon зробив цей процес дуже керованим. Структурований підхід, експертний супровід і підтримка в реальному часі заощадили нам місяці роботи. Ми отримали чіткий план дій і набір заходів, які справді підходили нашому бізнесу. Через шість місяців ми були готові до аудиту з повною впевненістю.

Kordon зробив безпеку та відповідність зрозумілими. Замість того щоб боротися з нерелевантними звітами, ми тепер маємо ефективні заходи на основі ризиків і підтримку від людей, які мають практичний досвід управління програмами інформаційної безпеки.

Kordon спростив управління нашою програмою безпеки більше, ніж будь-коли. З першого дня Kordon допоміг нам виявити та усунути прогалини в наших заходах безпеки.

Керуйте своєю GRC-програмою з ясністю

Починайте безкоштовно та зведіть заходи, ризики і завдання в одну робочу систему.